NIS-2 beginnt nicht erst im Netzwerk:
PENEDER zeigt physische Sicherheit auf der IKT-Sicherheitskonferenz 2026
Wie ganzheitliche Sicherheitskonzepte digitale Infrastruktur schützen: PENEDER präsentierte auf der IKT-Sicherheitskonferenz 2026 in Linz eine Sicherheitstür als Baustein physischer Sicherheit im Kontext der NIS-2-Richtlinie.
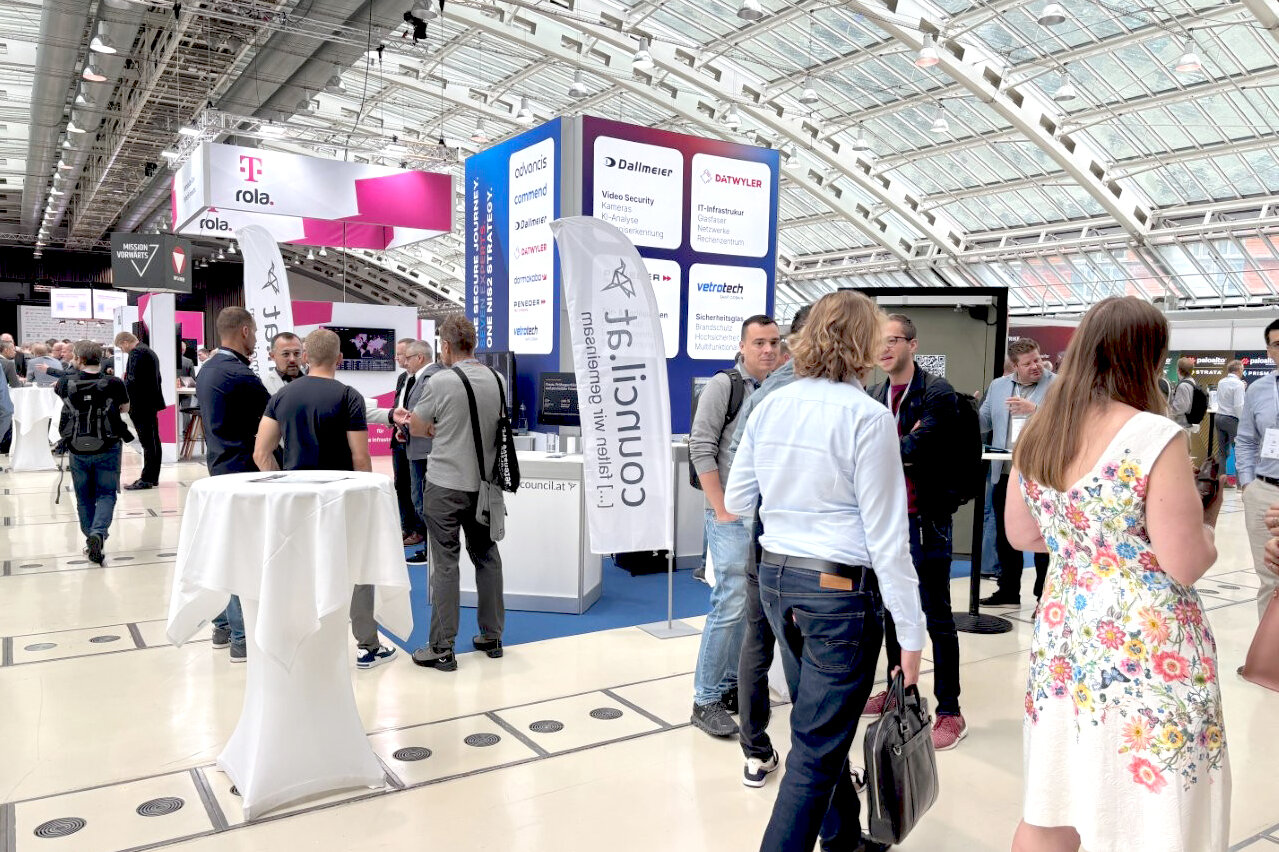
Am 16. und 17. September 2026 wurde das Design Center Linz zum Treffpunkt für Expertinnen und Experten aus Informations- und Cybersicherheit. Die IKT-Sicherheitskonferenz des Österreichischen Bundesheeres, gemeinsam veranstaltet mit der FH Oberösterreich und Cyber Security Austria, brachte Fachleute aus Bundesheer, Behörden, Wissenschaft und Wirtschaft zusammen.
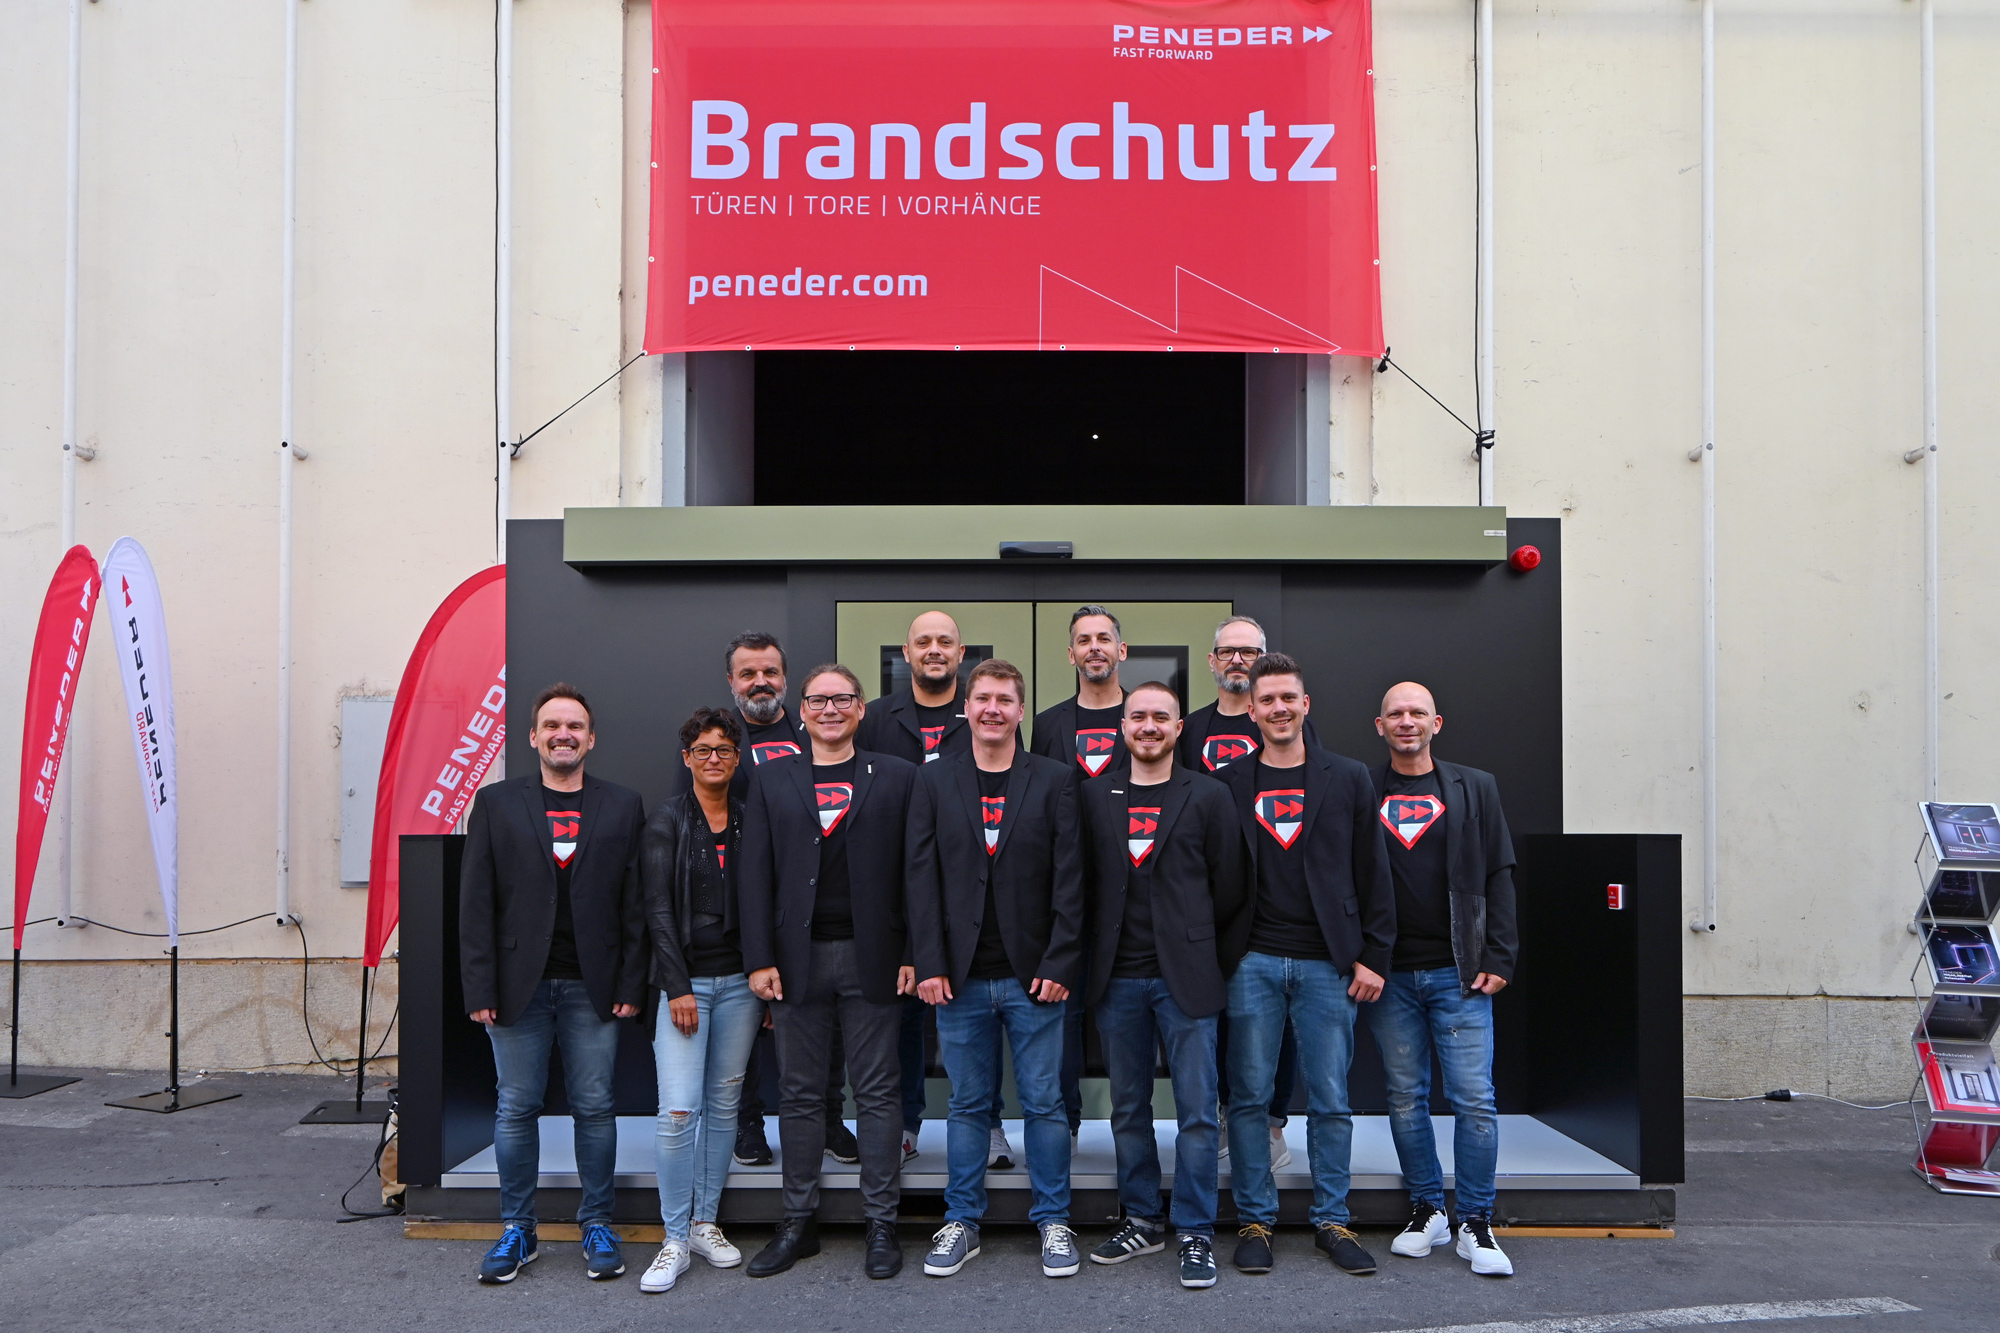
Im Mittelpunkt standen aktuelle Entwicklungen rund um Cybersecurity, Resilienz und den Schutz kritischer Infrastrukturen. PENEDER war dabei Teil eines Gemeinschaftsstandes von sieben Unternehmen, die ihre Kompetenzen zu einer durchgängigen Sicherheitskette verbunden haben.
Die gemeinsame Leitidee:
„One secure journey. Seven experts. One NIS2 strategy.“
Mit der NIS-2-Richtlinie der Europäischen Union wurde der regulatorische Rahmen für Cybersicherheit deutlich erweitert. Ziel ist ein hohes gemeinsames Niveau der Cybersicherheit in der EU und eine höhere Resilienz gegenüber Sicherheitsvorfällen. Dabei greift der Begriff „Cybersicherheit“ weiter, als es auf den ersten Blick scheint. Denn digitale Systeme funktionieren nicht losgelöst von ihrer physischen Umgebung. Server, Netzwerktechnik, Leitstellen, Kommunikationssysteme und andere kritische Komponenten befinden sich in realen Gebäuden und Räumen. Werden diese physisch kompromittiert, kann dies unmittelbare Auswirkungen auf die Verfügbarkeit und Sicherheit digitaler Systeme haben.
Die Tür als Teil der Sicherheitsarchitektur
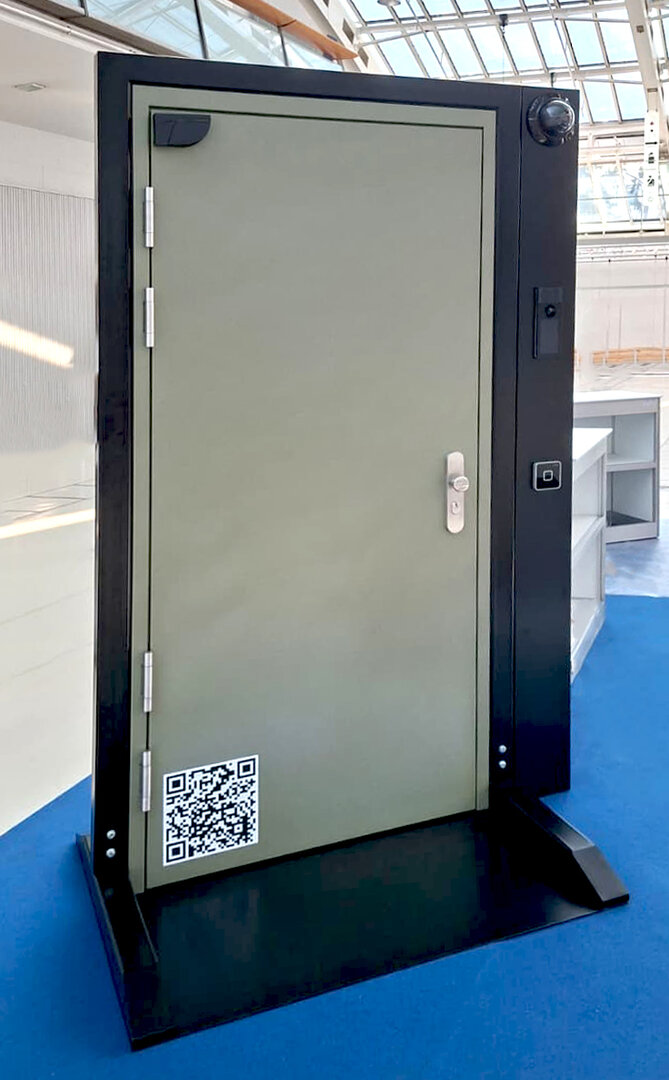
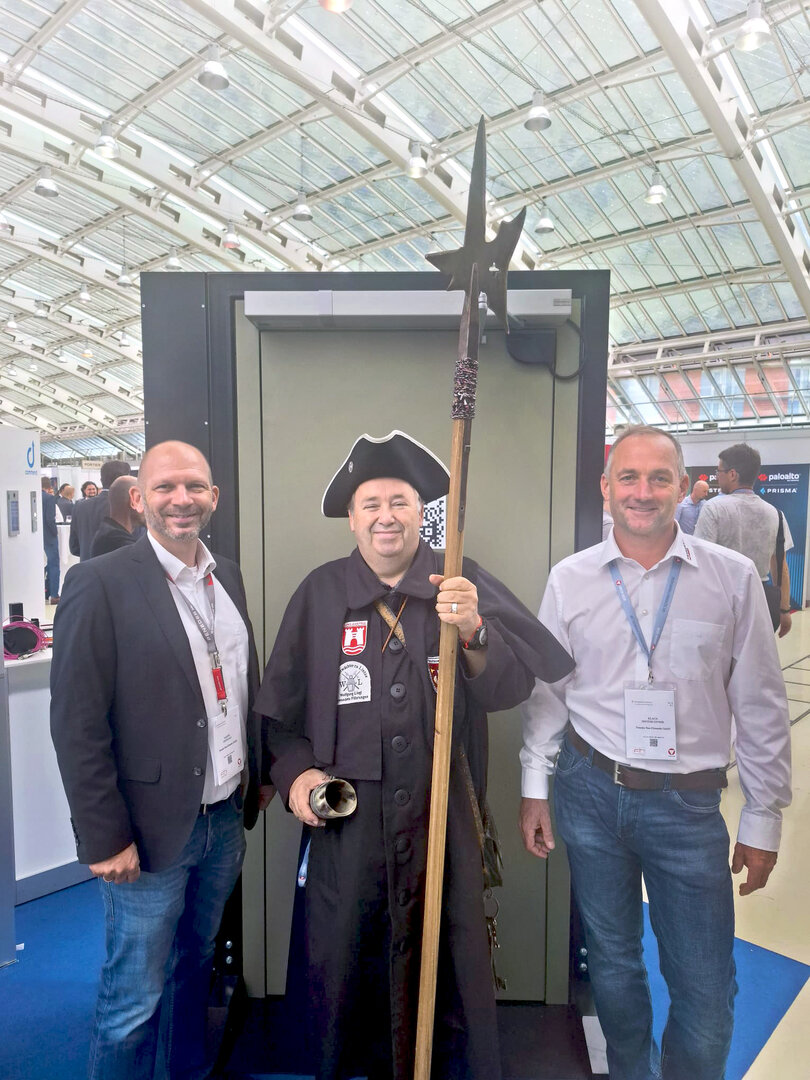
Auf dem Gemeinschaftsstand zeigte PENEDER eine Sicherheitstür im Zusammenspiel mit weiteren Sicherheitskomponenten. Die Botschaft dahinter ist bewusst einfach: Eine Sicherheitsstrategie darf nicht an der Gebäudegrenze aufhören – und sie darf auch nicht erst bei Firewall, Server oder Software beginnen.
Eine Tür zu einem sensiblen Bereich kann eine wesentliche Schnittstelle innerhalb einer ganzheitlichen Sicherheitsarchitektur sein. Einbruchhemmung, Zutrittskontrolle, sichere Kommunikation, Videoüberwachung, IT-Infrastruktur, Sicherheitsmanagement und Brandschutz greifen dabei ineinander.
Die auf dem Stand gezeigte Lösung machte diese Verbindung unmittelbar sichtbar: PENEDER-Sicherheitstür, kombiniert mit Zutrittslösung von dormakaba, einer Commend-Sprechstelle und einer Dallmeier-Dome-Kamera. Weitere Exponate ergänzten die Sicherheitskette – unter anderem eine Sensorschleuse mit Gesichtsscanner sowie eine Lösung zur physischen Absicherung von IT-Infrastruktur.
Damit wurde aus abstrakten regulatorischen Anforderungen ein konkretes Szenario:
Wer kritische digitale Infrastruktur schützen will, muss auch den physischen Zugang dazu kontrollieren.
Vom Einzelprodukt zur durchgängigen Sicherheitskette
Die Stärke des Gemeinschaftsstandes lag deshalb nicht allein in den einzelnen Technologien, sondern in ihrem Zusammenspiel. Sieben Unternehmen zeigten gemeinsam, wie unterschiedliche Sicherheitsdisziplinen ineinandergreifen können:
Sicherheitstür: Peneder
Zutrittskontrolle: dormakaba
Sichere Kommunikation: Commend
Videosicherheit: Dallmeier
IT-Infrastruktur: Datwyler
Sicherheitsmanagement: Advancis
Brandschutz und Sicherheitsglas: Vetrotech
Das Ergebnis war eine greifbare Interpretation des NIS-2-Gedankens: Sicherheit ist keine einzelne Technologie, sondern eine Kette aus aufeinander abgestimmten Massnahmen. Denn eine Sicherheitslücke an nur einer Stelle kann die Wirksamkeit der gesamten Schutzstrategie beeinträchtigen.
Physische Sicherheit wird zur Cybersecurity-Frage
Gerade bei kritischer IT-Infrastruktur zeigt sich die Verbindung besonders deutlich. Ein Serverraum kann technisch auf höchstem Niveau geschützt sein. Wenn jedoch Unbefugte Zugang zu den Räumlichkeiten erhalten, entsteht ein physisches Risiko, das durch digitale Schutzmassnahmen allein nicht gelöst werden kann. Sicherheitstüren und kontrollierte Zutrittswege bilden daher eine wichtige erste Verteidigungslinie.
Für Unternehmen bedeutet das einen Perspektivwechsel: Nicht nur Daten, Netzwerke und Systeme müssen geschützt werden. Auch die Räume, in denen diese Systeme betrieben werden, gehören zur Sicherheitsarchitektur. Das ist insbesondere für Organisationen relevant, die aufgrund ihrer Grösse, Branche oder Bedeutung für kritische gesellschaftliche und wirtschaftliche Prozesse in den Anwendungsbereich von NIS-2 fallen.
NIS-2 als Impuls für integrierte Sicherheitskonzepte
Die NIS-2-Richtlinie verpflichtet betroffene Unternehmen dazu, geeignete Risikomanagementmassnahmen für die Sicherheit ihrer Netz- und Informationssysteme zu treffen. Gleichzeitig wurden der Anwendungsbereich und die Anforderungen gegenüber der früheren NIS-Richtlinie deutlich erweitert.
Betroffen sind – abhängig von Branche, Grösse und konkreter Tätigkeit – unter anderem Unternehmen aus Bereichen wie Energie, Verkehr, Gesundheit, digitale Infrastruktur, öffentliche Verwaltung, Lebensmittel sowie dem verarbeitenden und herstellenden Gewerbe. Für die Praxis bedeutet das: Sicherheitsmassnahmen sollten nicht isoliert betrachtet werden. IT-Security, Zutrittskontrolle, Gebäudeabsicherung und organisatorisches Sicherheitsmanagement müssen zusammengedacht werden.
Genau diese Schnittstelle zwischen digitaler und physischer Sicherheit stand beim gemeinsamen Messeauftritt im Fokus.

Austausch statt Produktshow
Die IKT-Sicherheitskonferenz unterscheidet sich dabei bewusst von einer klassischen Fachmesse. Das Publikum kommt vor allem wegen des umfangreichen Fachprogramms, des Wissenstransfers und des Austauschs zwischen Behörden, Streitkräften, Wissenschaft und Wirtschaft.
Mit rund 5.000 Besucherinnen und Besuchern, mehr als 140 Ausstellern und rund 100 Vorträgen unterstrich die Veranstaltung 2026 ihre Bedeutung als österreichische Plattform für Informations- und Cybersicherheit.
Für PENEDER bot der Gemeinschaftsstand damit die Möglichkeit, ein Thema sichtbar zu machen, das in der Cybersecurity-Diskussion häufig weniger präsent ist: Digitale Sicherheit braucht physische Sicherheit und Sicherheit beginnt an der Tür.
Die zentrale Erkenntnis des Messeauftritts lässt sich deshalb auf einen einfachen Satz reduzieren: Wer digitale Infrastruktur schützen will, muss auch ihren physischen Zugang schützen.